第一章 总则
第一条 为规范本单位计算机软硬件及网络的使用与管理,保障信息系统安全稳定运行,提高工作效率,防止数据泄露和网络攻击事件发生,依据国家有关法律法规及行业标准,结合本单位实际情况,制定本制度。
第二条 本制度适用于本单位所有使用计算机软硬件及网络资源的部门和个人,包括正式员工、试用期人员、实习人员及外协人员。
第三条 计算机软硬件及网络管理遵循“统一规划、分级负责、安全优先、规范使用”的原则,由信息管理部门归口管理,各部门配合落实。
第二章 计算机硬件管理
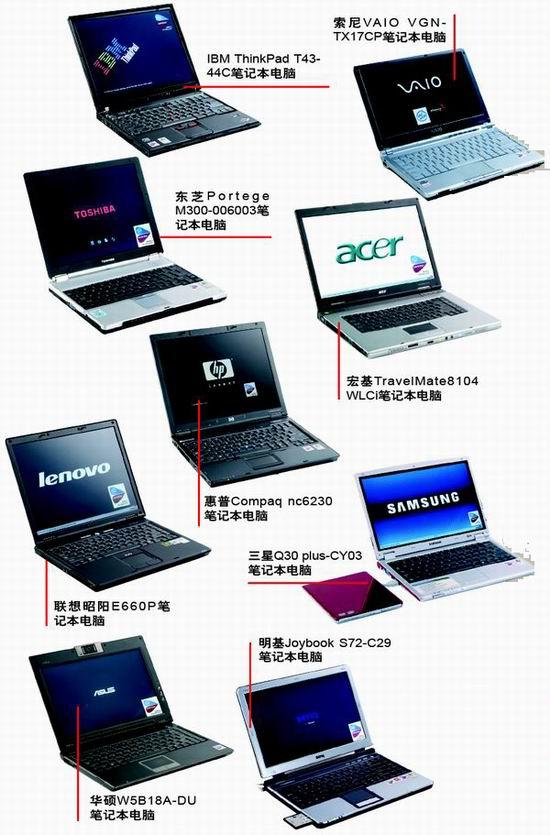
第四条 计算机硬件包括台式机、笔记本、服务器、打印机、扫描仪、网络设备、存储设备及其他外设。所有硬件资产由信息管理部门统一登记建档,注明设备型号、配置、使用人、存放位置及启用日期,实行台账管理。
第五条 硬件设备的采购由使用部门提出申请,经信息管理部门审核技术参数和兼容性后,按采购审批流程办理。到货后由信息管理部门组织验收,验收合格后办理入库及领用手续。
第六条 使用人应爱护设备,按照操作规程正常使用。禁止私自拆卸机箱、更换配件或加装未经批准的硬件设备。因工作需要增加内存、硬盘等配件时,须向信息管理部门提出申请,由专业人员负责安装调试。
第七条 硬件设备出现故障时,使用人应及时向信息管理部门报修,说明故障现象。信息管理部门应在接到报修后及时响应,根据故障情况采取维修、更换或送修措施,并做好维修记录。
第八条 硬件设备的报废由使用部门提出申请,信息管理部门进行技术鉴定,确认无法修复或无维修价值后,按资产报废流程处理。报废设备中的存储介质须经专业消磁或物理销毁处理,确保数据不可恢复。
第九条 设备领用、调拨、退回、报废等变更事项,均须办理书面手续,及时更新资产台账,做到账实相符。
第三章 计算机软件管理
第十条 计算机软件包括操作系统、办公软件、业务应用系统、开发工具、杀毒软件及数据库管理系统等。软件的安装与使用实行审批制度,未经信息管理部门批准,任何人不得在办公计算机上安装与工作无关的软件。
第十一条 软件的采购由使用部门提出需求,信息管理部门核查兼容性和授权方式后按流程办理。严禁使用未经授权的盗版软件,避免侵犯知识产权和引入安全风险。
第十二条 信息管理部门负责维护软件台账,记录软件名称、版本、授权数量、安装位置及使用人,定期核查授权使用情况,确保合规使用。
第十三条 业务应用系统的账号由系统管理员统一分配,实行实名制管理。用户须妥善保管账号密码,不得转借他人使用。人员调岗或离职时,应及时调整或注销相应权限。
第十四条 软件升级和补丁安装由信息管理部门统一组织实施,重要系统升级前应制定实施方案并进行测试,必要时做好数据备份和回退预案。
第十五条 禁止在办公计算机上安装游戏、影音娱乐、P2P下载等非工作类软件,禁止利用单位软件资源从事与工作无关的活动。
第四章 网络管理
第十六条 网络管理包括局域网、无线网络、互联网接入及网络安全设备的管理。信息管理部门负责网络架构规划、IP地址分配、网络设备配置和运行监控,保障网络畅通与安全。
第十七条 IP地址由信息管理部门统一规划和分配,任何人不得擅自更改计算机IP地址、网关、DNS等网络配置,不得私接路由器、交换机等网络设备。
第十八条 无线网络实行账号认证管理,办公区域无线网络密码由信息管理部门定期更换并通知授权用户。严禁私自搭建无线热点或对外共享办公网络。
第十九条 互联网访问实行必要管控。工作时间内应主要用于与工作相关的信息查询和业务处理,禁止访问违法违规网站,禁止利用办公网络从事下载大型文件、在线游戏、视频娱乐等占用带宽的非工作活动。
第二十条 网络设备(路由器、交换机、防火墙等)须放置于专用机柜或机房,保持通风散热和供电稳定,非授权人员不得操作或移动网络设备。
第五章 网络安全管理
第二十一条 所有办公计算机须安装统一的防病毒软件,并及时更新病毒库。使用人应定期进行病毒查杀,发现病毒或异常情况及时报告信息管理部门。
第二十二条 涉密文件和敏感数据不得在非涉密计算机上处理、存储或传输。重要数据须定期备份,备份介质由专人保管并存放于安全场所。
第二十三条 严禁通过电子邮件、即时通讯工具、U盘等途径非法传递涉密信息。使用移动存储设备接入办公计算机前,须先进行病毒扫描。
第二十四条 单位重要信息系统须建立访问控制策略,实行最小权限原则。系统日志应妥善保存,便于审计追溯。发生网络安全事件时,使用人应立即断网并报告信息管理部门。
第二十五条 信息管理部门定期开展网络安全检查和风险评估,组织安全教育培训,提高全员网络安全意识。对违反本制度造成安全事件或损失的,依据相关规定追究责任人责任。
第六章 附则
第二十六条 本制度由信息管理部门负责解释。各部门可根据本制度制定实施细则,但不得与本制度相抵触。
第二十七条 本制度自发布之日起施行,原有相关规定与本制度不一致的,以本制度为准。